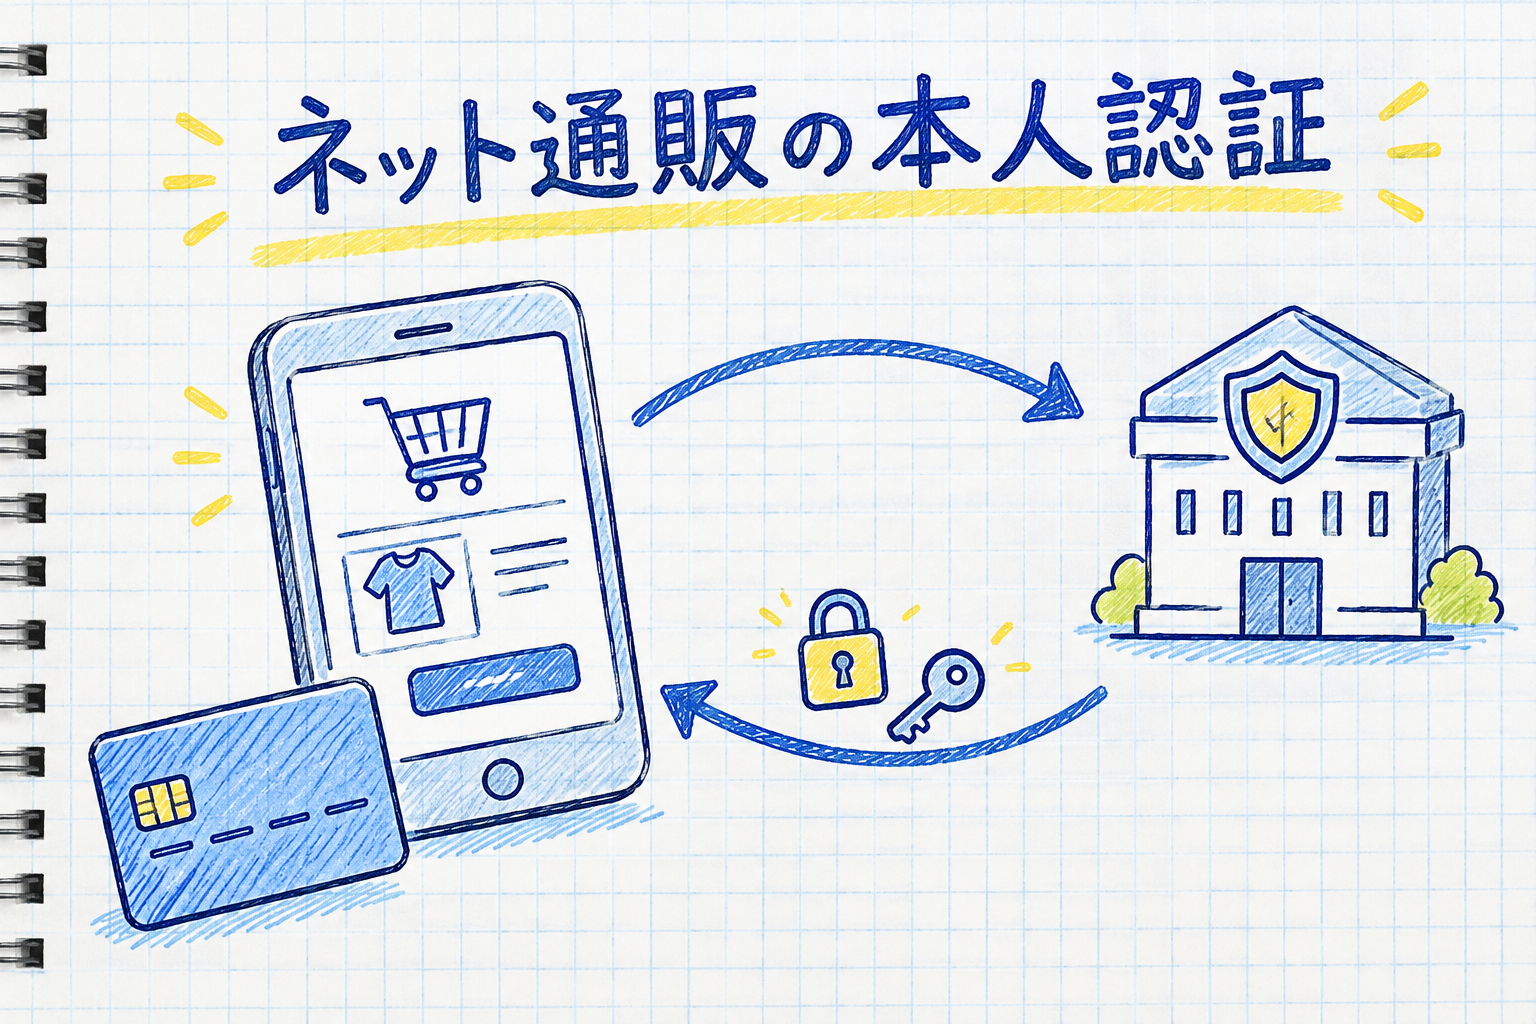
3Dセキュアとは、ネット通販でクレジットカードを使うときに、カード会社がその決済を本人によるものか判定する仕組みのことです。業界のガイドラインは2025年3月末までに原則すべてのネット通販の加盟店へ導入を求め、2025年3月の改訂で加盟店が講じる対策の一つに加えました。
利用者がすることは、カード会社の会員サイトやアプリで本人認証サービスに登録し、ワンタイムパスワードの受け取り先を最新にしておくことです。登録していないカードは、店によっては使えない場合があります。
3Dセキュアは、決済のたびにカード会社が本人かを判定する
従来のネット通販の決済は、カード番号・有効期限・セキュリティコードを入力すれば支払いが通りました。この情報が盗まれると、カードそのものが手元にあっても第三者が買い物をできてしまいます。
3Dセキュアは、この決済の途中にカード会社による本人確認を挟みます。カード会社は利用者の端末の情報などから不正のリスクを判断し、必要なときだけワンタイムパスワードの入力や生体認証を求めます。
国際ブランドごとにサービスの名称は異なり、Visaは「Visa Secure」、Mastercardは「Mastercard ID Check」、JCBは「J/Secure」と呼んでいます。
American Expressは「American Express SafeKey」、Dinersは「ProtectBuy」です。カード会社の案内では「本人認証サービス」と書かれていることも多く、どれも同じ仕組みを指します。
いまの方式はEMV 3-Dセキュアで、旧版より入力の手間が少ない
現在使われているのは、国際ブランド6社で作る団体EMVCoが標準化したEMV 3-Dセキュアです。旧版の3-Dセキュア(1.0)では、決済のたびに会員が自分で決めたパスワードを入れる方式が中心でした。
EMV 3-Dセキュアでは、リスクが低いと判断された取引はパスワードを入力せずに認証が終わります。スマートフォンのアプリ内での決済や、スマホ決済にカードを登録する場面でも使えるようになりました。
パスワード画面が出ない買い物があるのは、リスクベース認証のため
3Dセキュアに登録しても、ネットショッピングのたびにパスワードを入力するとは限りません。日本クレジット協会も、登録後の買い物で毎回ワンタイムパスワードが必要になるわけではないと説明しています。
パスワードを求めるかどうかを決めるのはカード会社です。いつもと同じ端末から、いつもと同じ程度の金額で買い物をする場合は、画面が出ないまま決済が終わることがあります。この判定をリスクベース認証と呼びます。
店の側の運用でも、画面が出る場面は変わります。ガイドラインは原則として決済の都度の認証を求める一方、ほかの不正対策に応じて、カード番号を会員登録するときだけ認証する運用も認めています。
定期購入のような継続課金では、初回の決済やカード登録のときに認証し、契約内容の変更がなければ以後は認証しない運用もあります。
「義務化」の対象はネット通販の店で、根拠はガイドライン
3Dセキュアの導入を求めているのは、カード会社や加盟店などでつくるクレジット取引セキュリティ対策協議会のクレジットカード・セキュリティガイドラインです。経済産業省は、このガイドラインを割賦販売法が定めるセキュリティ対策義務の実務上の指針と位置づけています。
2024年3月の5.0版は、2025年3月末までに原則すべてのネット通販の加盟店がEMV 3-Dセキュアを導入する目標を掲げました。同じ版で、カード会社には次の目標が示されています。
| 改訂の時期 | 主な内容 |
|---|---|
| 5.0版(2024年3月) | 原則すべてのネット通販の加盟店に、2025年3月末までのEMV 3-Dセキュア導入を求める。カード会社は、ネット通販を使う会員の登録率80%、登録会員の固定パスワード以外への移行率100%を2025年3月末の目標とする |
| 6.0版(2025年3月) | 加盟店が講じる不正利用対策に、EMV 3-Dセキュアの導入と不正ログイン対策を追加。原則として決済の都度、認証を行う |
| 6.1版(2026年3月) | 対策の追加や変更はなく、各事業者が対策を着実に実施するための取組を記載 |
ガイドラインは、カード会社に対しても、会員が受け取るワンタイムパスワードが確実に届くよう、携帯電話番号やメールアドレスの登録情報を常に最新にする対応を求めています。利用者の側では、登録したメールアドレスや電話番号が古いままだと認証コードが届かず、買い物を完了できません。
導入が進んだ2025年4月以降、番号盗用の被害は前年を下回っている
6.1版の改訂資料によると、2025年の不正利用被害額は510.5億円で、過去最高だった2024年から44.5億円減りました。被害の9割を占める番号盗用は、2025年4月以降、前年の同じ時期を下回る状態が続いています。
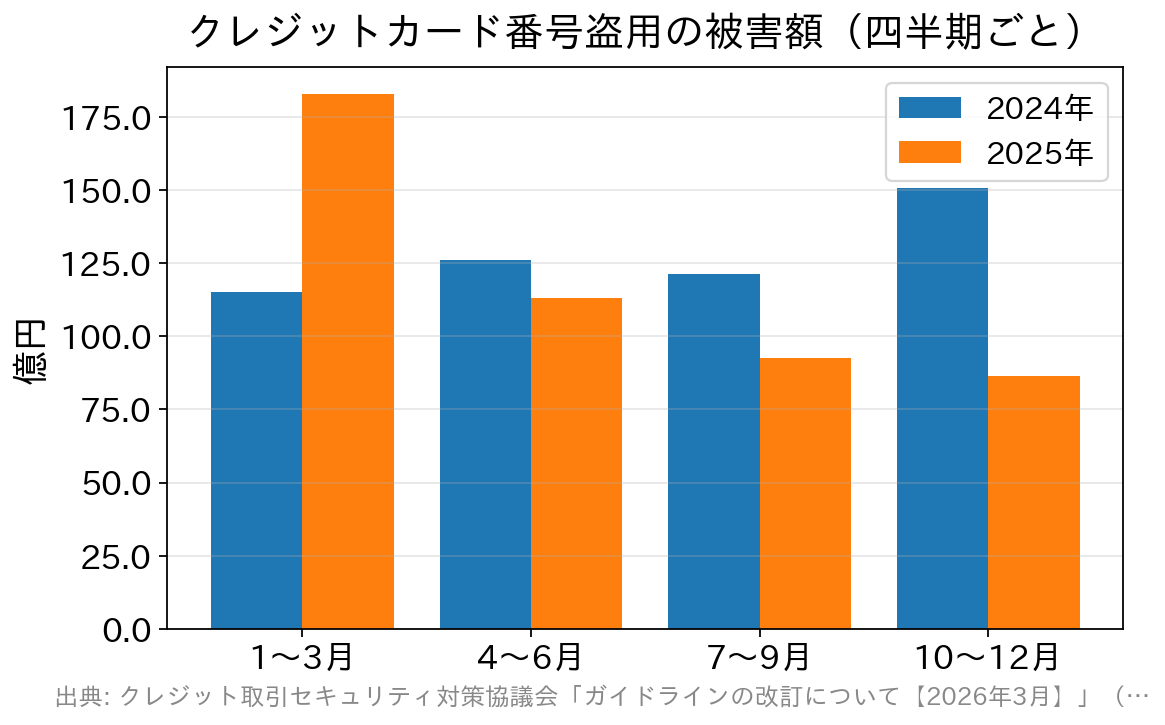
当サイトが同資料の四半期ごとの数字を前年と比べたところ、2025年1〜3月の番号盗用は182.9億円で、前年同期の115.1億円を大きく上回っていました。導入期限の直前に被害が集中したあと、7〜9月は92.6億円、10〜12月は86.6億円まで下がっています。それでも年間の被害額は500億円を超える水準にあります。
主要3社の登録方法とワンタイムパスワードの届き方
登録の手順はカード会社ごとに異なります。当サイトは2026年10月28日に、JCB・三井住友カード・楽天カードの公式の案内で、登録の方法と認証コードの届き方を調べました。
| 会社(サービス名) | 登録の方法 | 認証コードの届き方 |
|---|---|---|
| JCB(J/Secure) | 会員サイトMyJCBに登録すると自動で登録される。2025年3月から、未登録の会員を順次自動登録している | EメールかSMSで1回限りのパスワード。MyJCBアプリで承認する方式も選べる |
| 三井住友カード(ネットショッピング認証サービス) | 会員サイトVpassの登録が必要。本会員と家族会員はそれぞれ登録する | Vpassに登録したメールアドレス(複数ある場合はメールアドレス1)に届く |
| 楽天カード(本人認証サービス) | 会員サイト楽天e-NAVIで、登録するカードを選んで手続きする。自動で登録される場合もある | 登録中の携帯電話番号にSMSで8桁の数字が届く |
3社とも、会員サイトに登録したメールアドレスや携帯電話番号が認証コードの送り先になっていました。三井住友カードは、認証コードを送るメールアドレスを2026年7月から順次変更しています。ドメイン指定受信を設定している人は、新しい送信元からのメールも受け取れるようにしておく必要があります。
ほかのカード会社でも、手順はおおむね共通です。日本クレジット協会が示す一般的な流れは次のようになります。
- 契約しているカード会社のホームページかアプリにアクセスする
- 「本人認証サービス」「3Dセキュア」などの登録ページを探す
- 必要事項を入力して登録を終える(会員サイトの設定やワンタイムパスワードの受信先の登録が先に必要な場合がある)
- 対応する店で買い物をし、求められたときだけ認証コードを入力する
会員サイトに登録しておくと、毎月の明細や引き落としの予定も確認できるようになります。引き落としの日に残高が足りず支払いが遅れると、その記録は信用情報に残ります。残る期間や住宅ローン審査との関係は、支払い遅延と信用情報の記事で説明しています。
身に覚えのない認証コードは入力しない
3Dセキュアは安全性を高めますが、認証コードそのものをだまし取る手口が確認されています。偽の通販サイトや偽の本人認証画面に誘導し、本物のカード会社から届いたコードを入力させて、別の買い物の決済を通してしまう手口です。
三井住友カードは、ネットショッピング以外で認証コードを使う取引はないとし、メールのReferenceCodeと認証画面の表示が一致しているかを確かめるよう求めています。楽天カードは、認証画面の決済金額とSMSに書かれた金額が違う場合は入力しないよう呼びかけています。
自分が操作していないのに認証コードが届いた場合は、カード番号が第三者に知られている可能性があります。コードは入力せず、会員サイトでカードを止めてからカード会社に連絡してください。不正に使われた分の補償を受けるには届出の期限があり、その数え方はクレジットカードの不正利用の補償の記事で紹介しています。
3Dセキュアの登録は無料で、手続きは会員サイトで済みます。まだ登録していない人は、自分のカードの登録状況と、認証コードの送り先になっているメールアドレス・電話番号を一度見直しておくと、買い物の途中で決済が止まる事態を避けられます。
制度や各社のサービスの内容は改定されることがあるため、利用前に各機関の最新情報で確かめてください。